Изберете език


Изграждане на облачна инфраструктура и план за внедряване на приложенията.
Пренасяне на съществуващ софтуер, уебсайтове и бази данни в облака.
AWS, Microsoft Azure, Google Cloud и европейски облачни доставчици.
Оптимизация на производителността, конфигуриране на сигурността, мониторинг и резервни копия.
За мащабни облачни среди.
За европейски хостинг и изисквания за местоположение на данните.
Еднакви среди за разработка, тестване, staging и продукция.
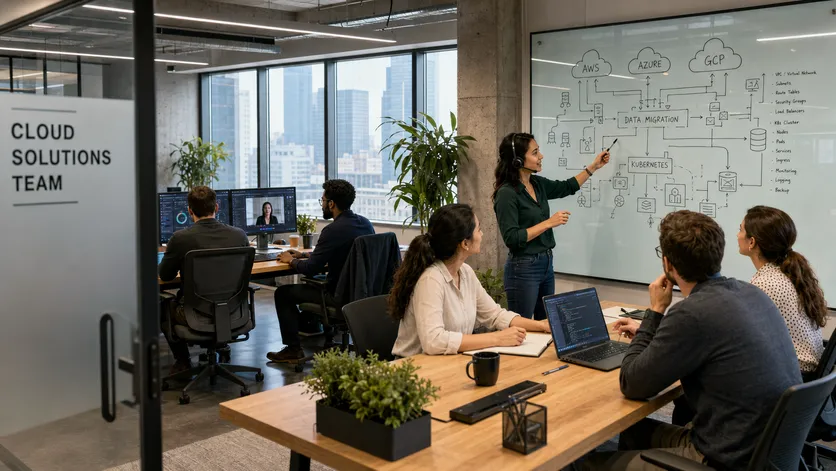
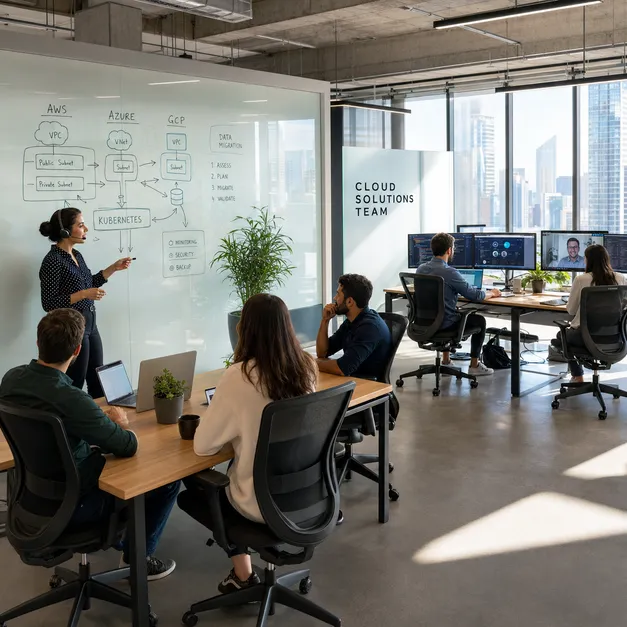
Пренасянето в облака е повече от копиране на сървър. Миграцията минава през шест стъпки, за да ограничим прекъсванията и да запазим данните ви.
Не. Миграцията може да се раздели на отделни етапи според приложенията, услугите, базите данни или конкретните бизнес процеси. Част от системите могат да останат в настоящата инфраструктура, докато други се прехвърлят постепенно.
При по-големи или критични за бизнеса системи този подход често е по-разумен, защото всеки етап може да бъде проверен самостоятелно, преди да се продължи със следващия. Така миграцията не се превръща в една голяма промяна, от която зависи всичко.
Използваме специфични услуги на доставчика, когато предимствата им оправдават зависимостта от него, а не по подразбиране във всяка част от системата.
Контейнери, стандартни бази данни, Infrastructure as Code и добре описани процеси за разгръщане помагат ключови части от инфраструктурата да останат по-лесни за преместване или замяна. Ако се използва собствена услуга на AWS, Azure, Google Cloud или друг доставчик, е важно предварително да е ясно каква зависимост създава тя и колко сложно би било евентуалното ѝ заменяне.
Да. Преминаването към облака не изисква цялата съществуваща инфраструктура да бъде заменена.
Облачните приложения могат да работят със системи в локалната мрежа, външни API услуги, бази данни, системи за идентификация и други фирмени платформи чрез защитени връзки. Това позволява изграждането на хибридна инфраструктура, когато част от системите трябва да останат локално или не е практично да бъдат преместени веднага.
Важно е тези зависимости да бъдат планирани предварително, за да не се превърнат мрежовата свързаност, удостоверяването или правата за достъп в слаби места на системата.
Облачните акаунти, данните, достъпите и инфраструктурата трябва да останат под контрола на вашата организация.
Административните права и отговорностите могат да бъдат организирани така, че инфраструктурата да не зависи от лични акаунти на разработчици или от конкретен външен изпълнител. Конфигурацията и процесите по разгръщане също могат да бъдат документирани, така че при необходимост друг квалифициран екип от специалисти да може да поеме поддръжката.
Добре изградената облачна инфраструктура не трябва да заменя зависимостта от стария хостинг с нова зависимост от конкретен доставчик или разработчик.
Не. Облачните платформи предоставят много добри механизми за сигурност, но тяхното наличие само по себе си не гарантира защитена система.
Правата за достъп, мрежовата конфигурация, управлението на секрети, политиките за съхранение, криптирането и административните акаунти имат пряко значение за крайната сигурност. Дори добре защитена облачна платформа може да хоства уязвимо приложение или да бъде компрометирана от прекалено широки права и неправилна конфигурация.
Сигурността зависи от това как са проектирани и свързани инфраструктурата, приложението и оперативните процеси.
Не непременно. Преминаването към облачна инфраструктура трябва да решава конкретен технически или бизнес проблем, а не да се прави само защото това е популярният подход.
За някои системи по-подходящи остават физически или наети сървъри, частна инфраструктура или хибриден модел. Това важи например при много предвидимо натоварване, специфични хардуерни изисквания, ниска допустима мрежова латентност или вече изградена инфраструктура, която все още е икономически изгодна.
Затова изборът започва от нуждите на софтуера и бизнеса, а не от предварителното решение, че всичко трябва да бъде преместено в облака.
Разработваме корпоративен софтуер от първоначалната стартъп идея.